

- Что такое SPF, DKIM и DMARC и для чего они нужны
- SPF, DKIM и DMARC: в чем разница между ними?
- Как настроить SPF, DKIM и DMARC записи домена
- Как проверить SPF, DKIM и DMARC записи на ошибки
- Частые ошибки при настройке аутентификации
- Настройка BIMI для отображения логотипа
- FAQ: частые вопросы по email-аутентификации
- Если вам нужна помощь с технической настройкой
- Коротко о главном
Что такое SPF, DKIM и DMARC и для чего они нужны
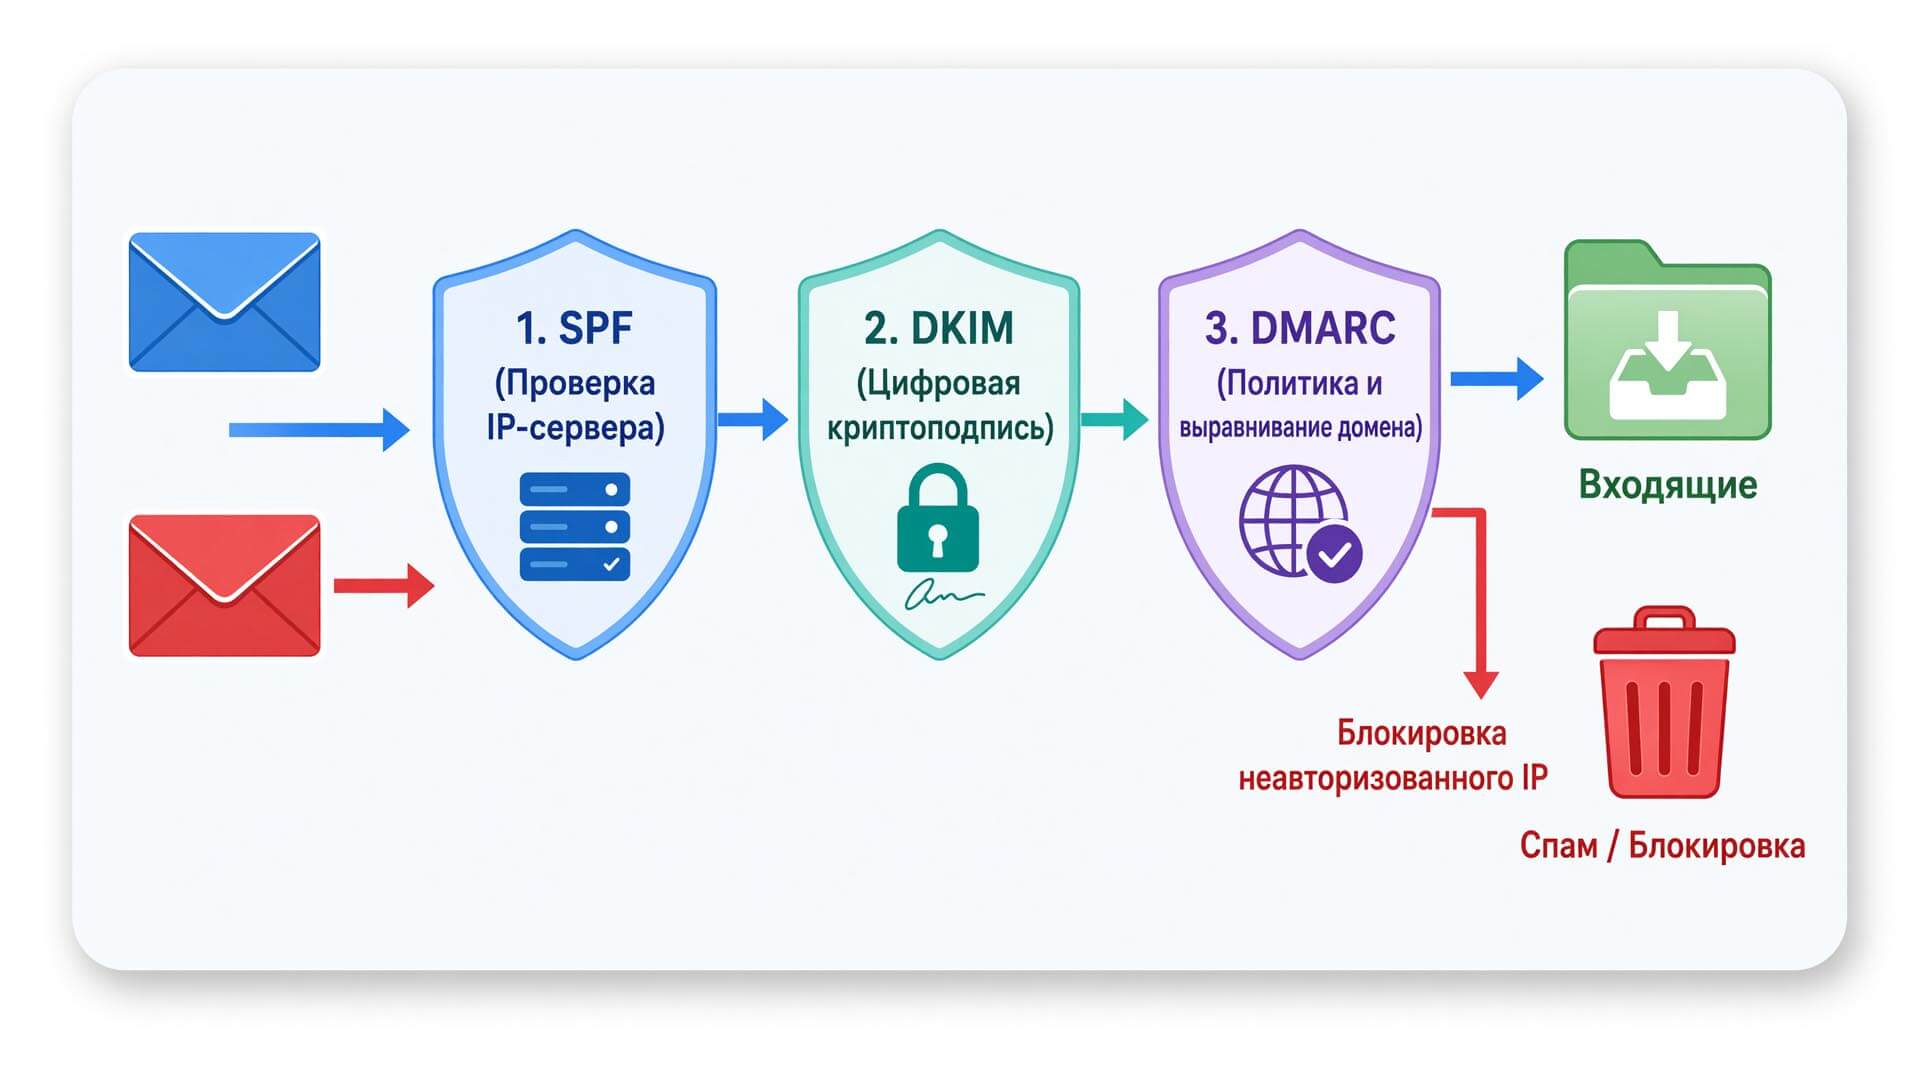
Разбирая, что такое dkim dmarc spf, важно понимать базовый принцип работы почтовых серверов. По умолчанию протокол SMTP не имеет встроенных механизмов подтверждения личности отправителя. Это позволяет злоумышленникам подставлять чужие адреса в поле «От кого». Три протокола почтовой аутентификации совместно защищают репутацию домена от подделки, фишинга и несанкционированных рассылок. Каждый решает свою задачу, но работают они исключительно как единая система.
SPF (Sender Policy Framework, RFC 7208) — список доверенных серверов в DNS-зоне. Когда приходит письмо, сервер получателя сверяет IP-адрес отправителя с этим списком. Если IP отсутствует — транзакция признается подозрительной.
DKIM (DomainKeys Identified Mail, RFC 6376) — криптографическая подпись исходящего сообщения. Приватный ключ хранится на сервере отправителя и подписывает заголовки вместе с телом письма. Публичный ключ публикуется в DNS. Сервер получателя расшифровывает подпись и проверяет, не изменялся ли контент в пути.

DMARC (Domain-based Message Authentication, RFC 7489) — строгая политика, объединяющая результаты предыдущих проверок. Она указывает принимающей стороне, что делать с сообщением при провале валидации: пропустить, отправить в спам или заблокировать. Дополнительно генерируются XML-отчеты о попытках использования вашего адреса.
Отвечая на вопрос, для чего нужны dkim dmarc spf, достаточно посмотреть на актуальные требования провайдеров. Для доменов, отправляющих более 5000 писем в сутки, наличие этой связки обязательно. Без нее трафик блокируется. Дополнительно требуются корректная PTR-запись (обратный DNS) и TLS-шифрование при передаче данных. Провайдеры жестко контролируют уровень жалоб: для Gmail критический порог составляет 0,3%, а целевой — менее 0,1%. У Mail.ru лимит варьируется от 1% до 0,3% в зависимости от объемов. Для выстраивания стабильного канала коммуникации это фундаментальные требования. Подробнее о старте работ читайте в материале про подготовку к запуску email-рассылки.
Техническая аутентификация не гарантирует стопроцентное попадание во входящие, но формирует базовую репутацию у почтовых провайдеров. Без этих настроек алгоритмы антиспама автоматически присваивают отправителю минимальный уровень доверия.
SPF, DKIM и DMARC: в чем разница между ними?
Анализируя dkim dmarc spf в чем разница становится очевидной при детальном разборе объектов проверки. Технологии не заменяют, а дополняют друг друга. Исключение любого элемента из связки оставляет критическую уязвимость в инфраструктуре.
| Технология | Принцип работы (простыми словами) | Объект проверки | Место размещения | Роль в безопасности |
|---|---|---|---|---|
| SPF | список доверенных серверов, подтверждающий право конкретных IP отправлять почту | IP-адрес отправляющего сервера | TXT-запись в DNS | защищает от отправки сообщений с посторонних серверов, предотвращает спуфинг на уровне IP |
| DKIM | цифровая печать, подтверждающая неизменность контента и подлинность отправителя | целостность заголовков и тела письма | TXT-запись в DNS вида <selector>._domainkey |
защищает от подмены содержимого, подтверждает подлинность через криптографию |
| DMARC | политика обработки трафика, не прошедшего валидацию, с отправкой отчетов | результаты проверок с выравниванием по домену в поле From | TXT-запись в DNS с префиксом _dmarc |
связывает технические проверки с видимым адресом, блокирует фишинг |
Ключевое условие корректной работы — выравнивание (alignment). Домен, использованный при проверке криптографической подписи или списка IP-адресов, обязан совпадать с доменом в видимом заголовке From. Именно этот механизм блокирует атаки, при которых мошенник подставляет известный бренд в поле отправителя, отправляя спам со своих серверов.
Как настроить SPF, DKIM и DMARC записи домена
Техническая настройка dkim dmarc spf записей домена производится через панель управления DNS-зоной. Управление делегируется регистратору, хостинг-провайдеру или специализированному сервису. Строго соблюдайте порядок внедрения: сначала список IP-адресов, затем криптографическая подпись, и только в финале — политика обработки. Разберем детально, как настроить dkim dmarc spf записи без ошибок.
Шаг 1. Настройка SPF (Sender Policy Framework)
Конфигурация представляет собой TXT-запись в корневой зоне, перечисляющую авторизованные узлы. Строка всегда начинается с тега v=spf1. Основные механизмы включают a (разрешает адреса из A-записей), mx (разрешает серверы из MX-записей) и include (подключает политику стороннего сервиса, например, Google Workspace).
Особое внимание уделите квалификаторам в конце строки. Вариант ~all (SoftFail) означает, что неавторизованный трафик проходит дополнительную фильтрацию и часто маркируется как спам. Вариант -all (Fail) предписывает жестко отклонять такие соединения. Использование +all категорически запрещено, так как разрешает отправку с любого IP-адреса в мире.
Спецификация RFC 7208 устанавливает жесткий лимит: не более 10 DNS-запросов при валидации одной строки. Каждый механизм include, a или mx инициирует отдельный запрос. Превышение лимита вызывает критическую ошибку permerror. В результате легитимные рассылки отправляются в спам. При большом количестве интеграций применяют методы уплощения (flattening), заменяя доменные имена на конкретные подсети через ip4.

Шаг 2. Настройка DKIM (DomainKeys Identified Mail)
Механизм базируется на асимметричном шифровании. Сервер отправителя генерирует хэш контента и подписывает его приватным ключом. Принимающая сторона запрашивает публичный ключ из DNS и верифицирует подпись. Совпадение хэшей подтверждает подлинность.
Актуальный стандарт безопасности требует использования ключей длиной не менее 2048 бит. Устаревшие 1024-битные ключи уязвимы для взлома и пессимизируются крупными провайдерами. При генерации подписи задаются параметры каноникализации. Рекомендуется использовать значение relaxed/relaxed для заголовков и тела. Это защищает валидацию от сбоев при незначительных изменениях форматирования, которые часто вносят промежуточные почтовые шлюзы.
Для внедрения необходимо сгенерировать пару ключей в панели управления почтовым хостингом. Приватная часть остается на сервере, а публичная публикуется в DNS в формате v=DKIM1; k=rsa; p=[ключ]. Имя записи формируется с использованием селектора (например, mail._domainkey), что позволяет ротировать ключи и использовать разные подписи для разных сервисов рассылки.
Шаг 3. Настройка DMARC (Domain-based Message Authentication)
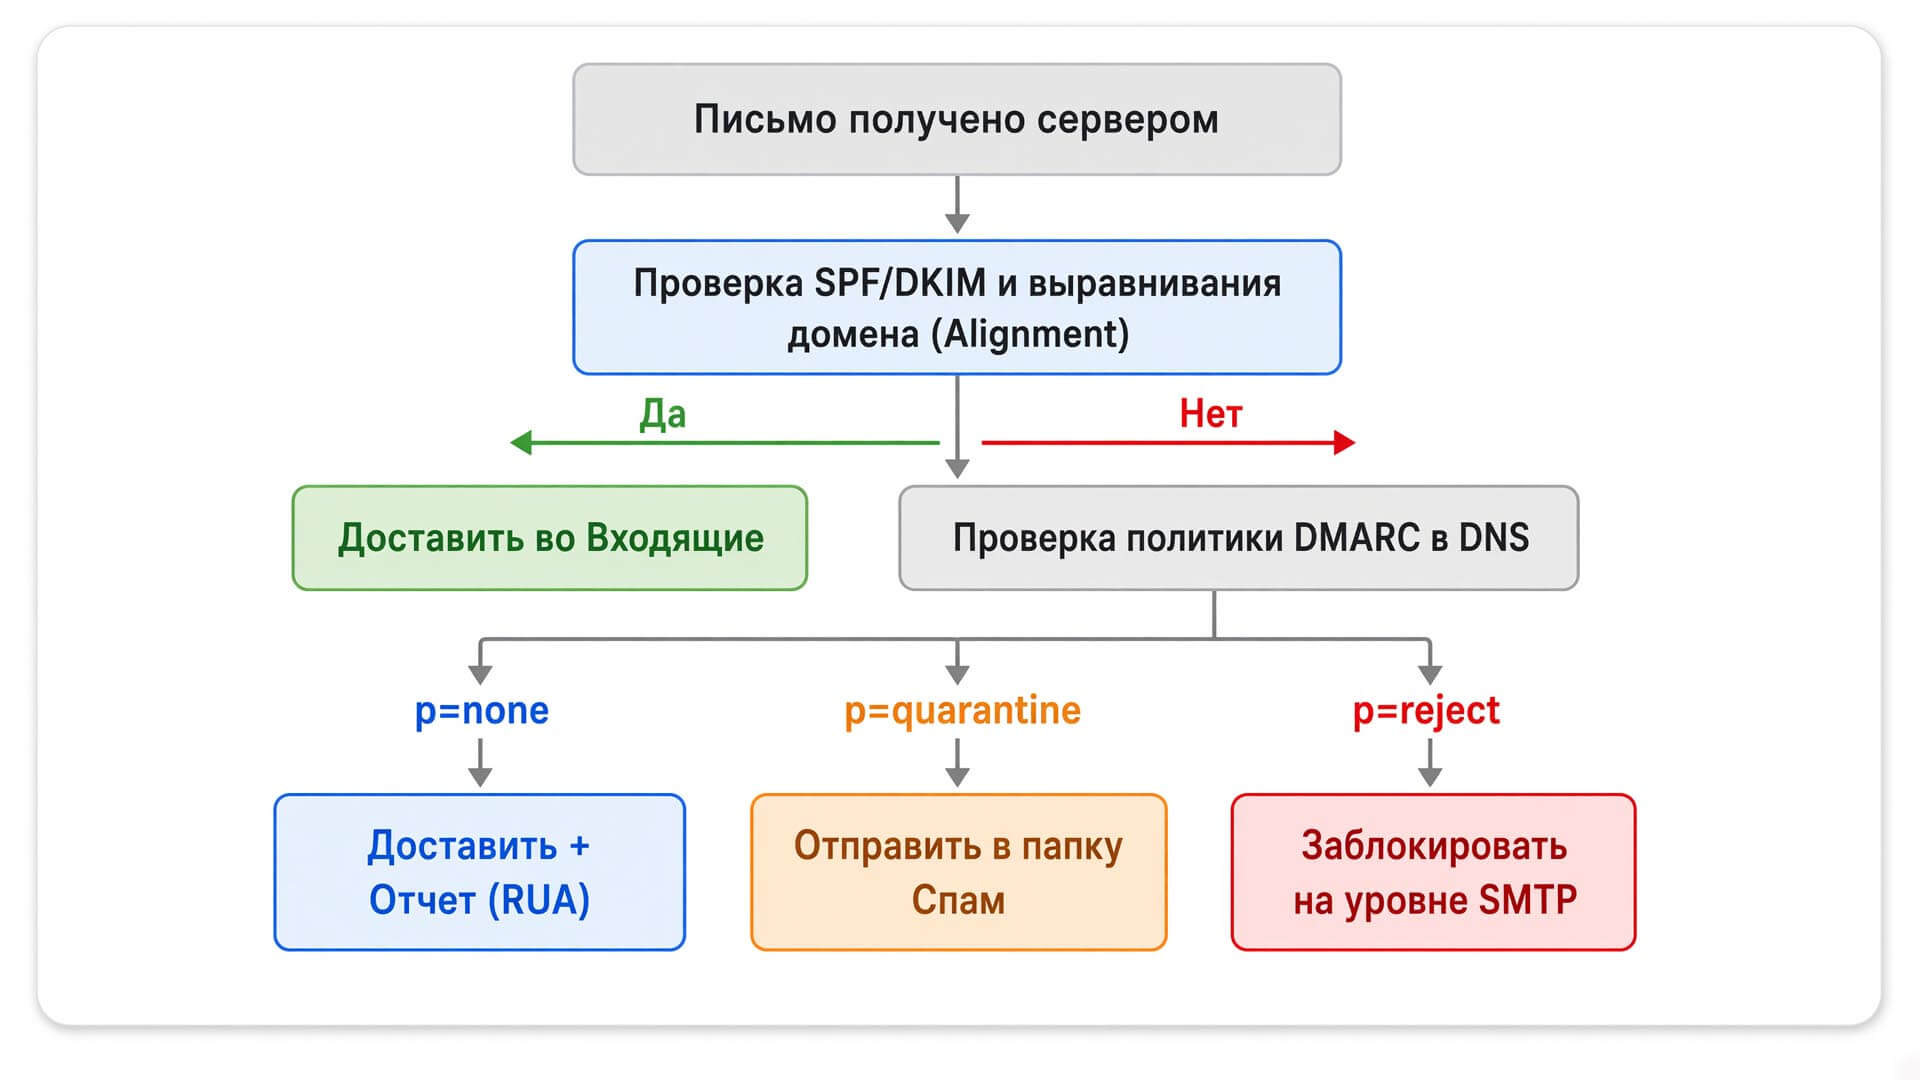
Политика внедряется исключительно после успешного тестирования предыдущих этапов. TXT-запись добавляется с именем хоста _dmarc. Базовый синтаксис выглядит так: v=DMARC1; p=none; rua=mailto:postmaster@domain.ru; pct=100.
Протокол поддерживает три режима работы:
- p=none (мониторинг) — трафик доставляется без ограничений, сервер собирает статистику и отправляет XML-отчеты на адрес из тега rua.
- p=quarantine (карантин) — не прошедшие валидацию сообщения принудительно маршрутизируются в папку «Спам».
- p=reject (отклонение) — полная блокировка неавторизованных соединений на уровне SMTP-сессии.
Переход между режимами должен быть плавным. Начинайте с мониторинга, анализируйте отчеты 2-4 недели. Убедившись, что легитимные источники проходят валидацию, переключайтесь на карантин. Используйте тег pct для постепенного увеличения доли проверяемого трафика (например, pct=10, затем 50, затем 100). Только после этого активируйте строгое отклонение.
Резкий переход на p=reject без предварительного сбора статистики — критическая ошибка. Если хотя бы один корпоративный сервис (CRM, ERP, трекер задач) не настроен корректно, все его системные уведомления будут безвозвратно заблокированы принимающими серверами.
Как проверить SPF, DKIM и DMARC записи на ошибки
После обновления DNS-зоны необходимо дождаться распространения изменений (TTL) и провести тестирование. Самый простой метод — отправить тестовое сообщение на сторонний ящик и изучить служебные заголовки. В исходном коде письма найдите блок Authentication-Results. Успешная валидация отображается статусами pass для каждого протокола.
Для глубокой диагностики того, как проверить dkim dmarc spf записи, применяют профильные инструменты:
- MXToolbox — анализирует синтаксис TXT-строк, проверяет лимит DNS-запросов и наличие IP-адресов в глобальных блэклистах.
- Mail-tester — оценивает общую доставляемость, присваивает спам-скор и дает рекомендации по улучшению контента.
- Google Admin Toolbox — встроенная утилита для администраторов, быстро валидирующая криптографические ключи и политики.
- Dmarcian — специализированный агрегатор, визуализирующий сложные XML-отчеты в понятные графики и таблицы.
Техническая база решает проблемы с доставляемостью, но не гарантирует высоких конверсий. Для удержания внимания аудитории требуется проработанная структура email-рассылки, где каждый блок решает конкретную маркетинговую задачу.
Частые ошибки при настройке аутентификации
Проблемы с попаданием в инбокс чаще связаны с некорректной конфигурацией, чем с полным отсутствием защиты. Разберем типовые недочеты, ломающие инфраструктуру.
Превышение лимита запросов — лидер среди технических сбоев. Маркетологи подключают новые сервисы через include, забывая про ограничение в 10 обращений к DNS. В результате валидация обрывается, возвращая ошибку. Регулярно проверяйте этот параметр через анализаторы.
Синтаксические опечатки ломают обработку строк. Лишний пробел перед механизмом, использование фигурных скобок вместо прямых или потеря символа при копировании Base64-ключа делают запись недействительной. Парсеры провайдеров работают строго по стандартам RFC и не прощают опечаток.
Забытые настройки при миграции создают конфликты. Переезжая на новый почтовый хостинг, администраторы часто оставляют старые селекторы и разрешенные подсети. Это расходует лимиты и создает уязвимости. Любая миграция должна сопровождаться полным аудитом зоны.

Настройка BIMI для отображения логотипа
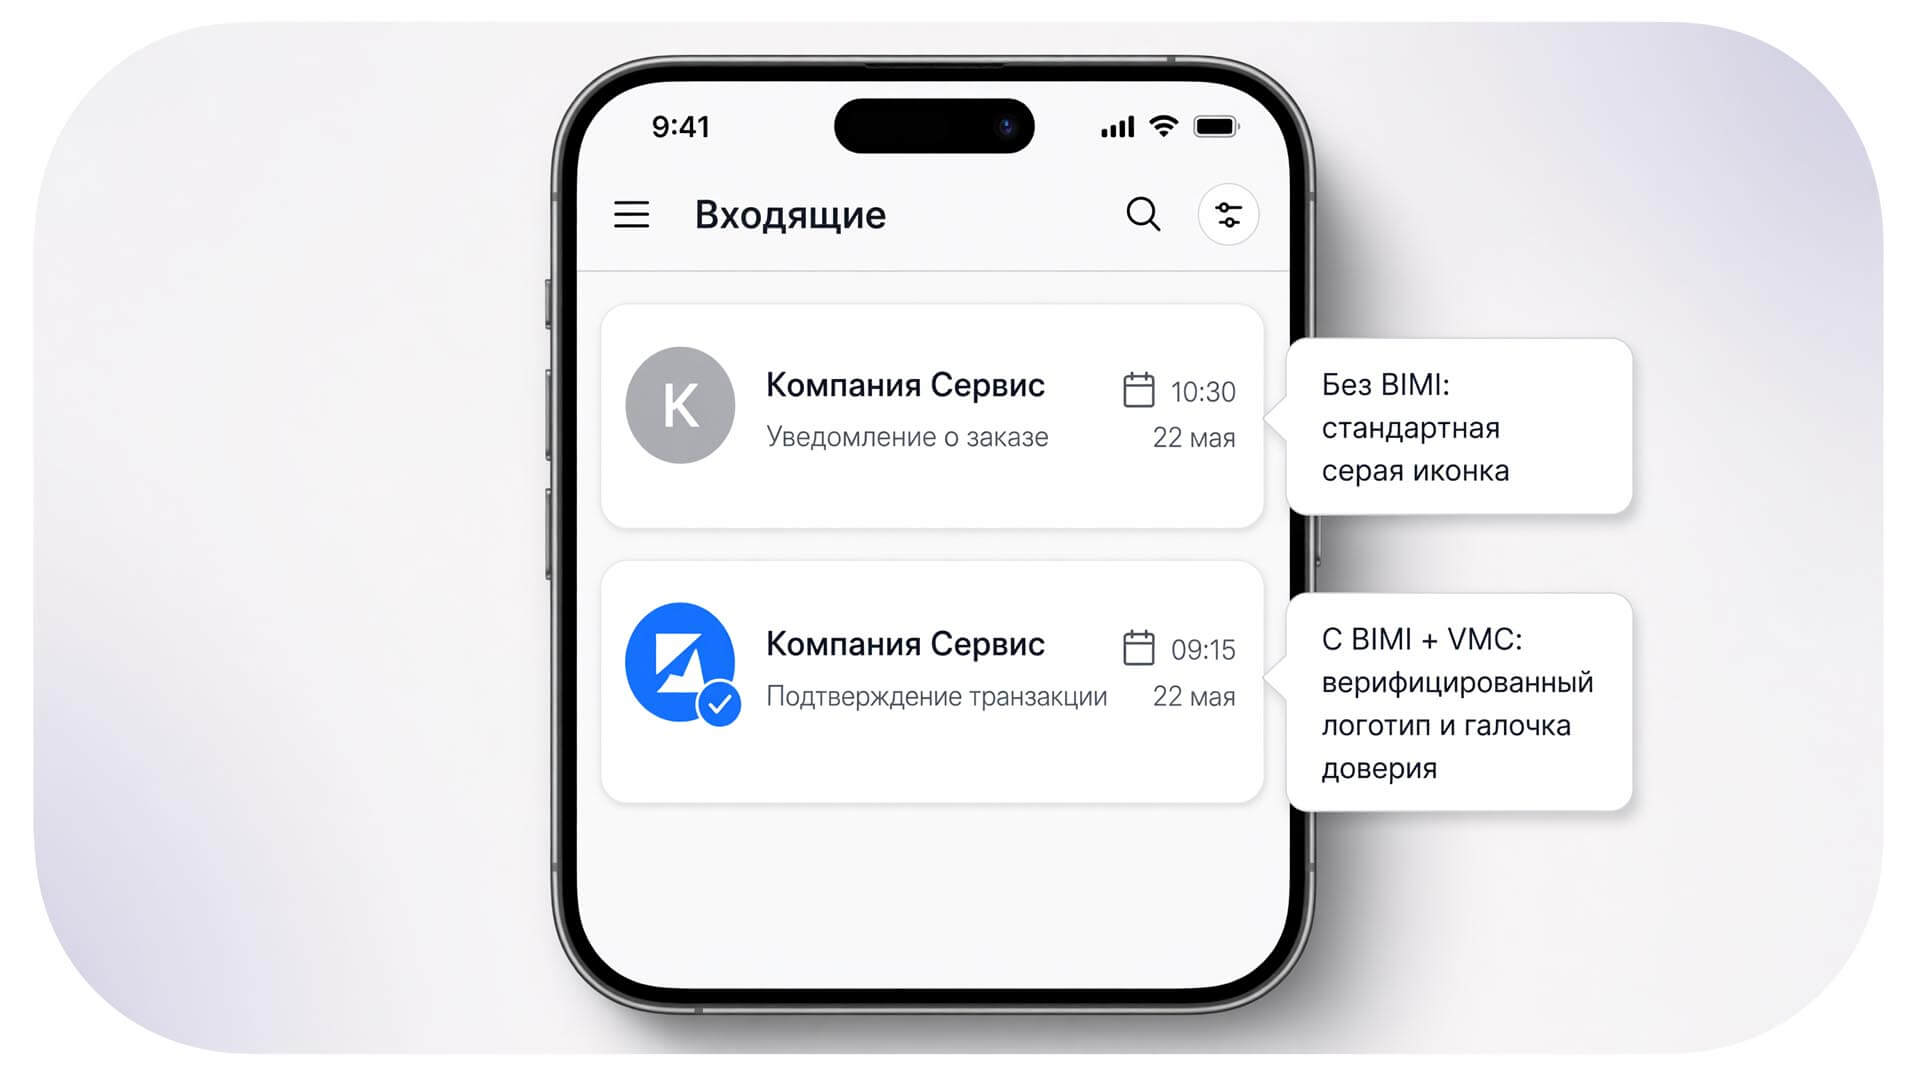
BIMI (Brand Indicators for Message Identification) — визуальный стандарт, выводящий логотип компании в интерфейсе почтового клиента рядом с именем отправителя. Это повышает узнаваемость бренда и выделяет сообщение в переполненном ящике.
Внедрение BIMI невозможно без жесткой политики безопасности. Стандарт требует, чтобы DMARC находился в режиме p=quarantine или p=reject. Дополнительно необходимо получить VMC-сертификат (Verified Mark Certificate) от аккредитованного центра. Сертификат юридически подтверждает права компании на товарный знак, защищая пользователей от визуального фишинга.
Оценивая эффективность BIMI, не стоит опираться исключительно на Open Rate. Технологии защиты приватности, такие как Apple Mail Privacy Protection (MPP), искажают статистику открытий, предварительно загружая пиксели отслеживания на своих серверах. Фокусируйтесь на кликабельности (CTR) и итоговых конверсиях.
FAQ: частые вопросы по email-аутентификации
Что будет, если у меня нет этих записей?
Отсутствие базовой защиты критически снижает доставляемость. Крупные игроки рынка автоматически отправляют неавторизованный трафик в спам или отклоняют на этапе SMTP-соединения. Для массовых рассылок это означает полную блокировку канала коммуникации.
Нужно ли настраивать все три записи или достаточно одной?
Требуется комплексная настройка. Проверка IP-адресов не защищает от подмены контента, а криптографическая подпись не запрещает отправку с чужих серверов. Только связка трех протоколов обеспечивает выравнивание доменов и дает провайдеру четкие инструкции по обработке подозрительного трафика.
Влияет ли email-аутентификация на доставляемость писем?
Это основополагающий фактор. Без подтверждения подлинности алгоритмы антиспама не могут формировать положительную репутацию отправителя. Техническая база первична, качество контента и работа с базой оцениваются провайдерами только после успешного прохождения проверок безопасности.
Как читать DMARC-отчеты (RUA)?
Агрегированные отчеты поступают в формате XML, который сложен для ручного анализа. В них содержатся данные об IP-адресах отправителей, статусах валидации и примененных политиках. Для расшифровки применяют специализированные дашборды и анализаторы, преобразующие сырые данные в наглядные графики. Это позволяет быстро выявлять несанкционированные рассылки.
Регулярный мониторинг отчетов обязателен даже после перехода на строгие политики. Инфраструктура компании меняется, добавляются новые сервисы, и без контроля аналитики легитимный трафик может внезапно попасть под блокировку.
Если вам нужна помощь с технической настройкой
Конфигурация почтовой инфраструктуры требует точности. Ошибка в синтаксисе, конфликт записей или превышение лимитов приводят к падению доставляемости, причину которого сложно диагностировать без профильного опыта. Важно не только прописать TXT-строки, но и грамотно управлять репутацией, отслеживать спам-скор и собирать валидный email-трафик.
Специалисты агентства Kokoc.com проводят глубокий аудит DNS-зон, устраняют конфликты и настраивают инфраструктуру под ключ. Мы берем на себя мониторинг XML-отчетов, безопасный перевод домена на строгие политики и комплексное развитие email-маркетинга для вашего бизнеса.
Коротко о главном
Техническая аутентификация — фундамент безопасности и доставляемости. Без нее домен уязвим для спуфинга, а рассылки блокируются антиспам-фильтрами. Зафиксируем ключевые правила работы с инфраструктурой:
- внедряйте протоколы строго последовательно: проверка IP, затем криптография, затем политика обработки;
- контролируйте лимит в 10 DNS-запросов для списка авторизованных серверов, чтобы избежать ошибки permerror;
- генерируйте криптографические ключи длиной не менее 2048 бит, применяя каноникализацию relaxed/relaxed;
- начинайте внедрение политик с режима мониторинга (p=none), собирая статистику минимум две недели;
- переходите к строгому отклонению (p=reject) только после подтверждения легитимности всех источников;
- используйте профильные анализаторы для расшифровки XML-отчетов и своевременного выявления проблем;
- удаляйте устаревшие селекторы и подсети при миграции на новые платформы рассылок.
.png)
.png)



Комментарии
Комментариев пока нет. Будьте первым!
Оставить комментарий